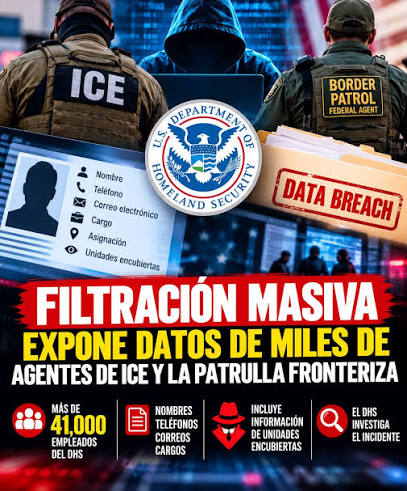
Roban más de 40,000 registros del DHS y dejan expuestos a miles de agentes de ICE y CBP. Una filtración masiva de datos en el Departamento de Seguridad Nacional (DHS) puso al descubierto la identidad, los cargos y la información laboral de 41,191 empleados y contratistas federales en Estados Unidos. El ciberataque representa un duro revés para las agencias encargadas de ejecutar la ofensiva migratoria de la administración del presidente Donald Trump, al revelar los nombres de miles de agentes del Servicio de Inmigración y Control de Aduanas (ICE) y de la Oficina de Aduanas y Protección Fronteriza (CBP) que suelen operar bajo estricto anonimato.
El alcance de la filtración «Icepick»
El archivo, bautizado como «Icepick» y con un peso aproximado de 166.7 megabytes, fue publicado el 28 de octubre por el colectivo de transparencia Distributed Denial of Secrets (DDoSecrets) tras ser sustraído por un grupo de hacktivistas autodenominado «Department of Peace» (Departamento de la Paz). Los registros abarcan personal de nueve divisiones del DHS con datos actualizados hasta el 19 de agosto de 2026.

De acuerdo con el análisis de los archivos filtrados, la exposición afecta principalmente a las ramas operativas y de seguridad:
- Aduanas y Protección Fronteriza (CBP): Más de la mitad de la base de datos corresponde a esta agencia, con cerca de 20,000 a 21,000 oficiales y patrulleros fronterizos identificados.
- Inmigración y Control de Aduanas (ICE): Alrededor de 10,000 agentes y empleados figuran en la lista, incluyendo oficiales de deportación e investigadores.
- Ciberseguridad e Infraestructura (CISA): Se expusieron aproximadamente 980 registros de personal, de los cuales más de la mitad corresponden a contratistas externos.
Aunque Emma Best, cofundadora de DDoSecrets, aclaró que el archivo no contiene direcciones residenciales, teléfonos privados ni contraseñas, la base de datos expone nombres completos, correos electrónicos institucionales, teléfonos de oficina, ubicación de las sedes y la cadena de mando de cada funcionario.
El aspecto más delicado para la seguridad operativa radica en la filtración de más de 55,000 grupos de permisos internos que detallan qué herramientas y programas utiliza cada empleado. Entre los datos comprometidos destacan 39 agentes de Investigaciones de Seguridad Nacional (HSI) asignados a grupos de operaciones encubiertas certificadas (CUC), instructores de uso de la fuerza de ICE y más de 200 cuentas de CBP vinculadas a la aplicación de reconocimiento facial Mobile Fortify. Asimismo, el mapa de accesos revela qué funcionarios operan sistemas avanzados de análisis y vigilancia como Palantir Falcon, Cellebrite y PenLink.
Motivación política y controversia por el anonimato
El grupo «Department of Peace» se atribuyó la intrusión asegurando que actuó en respuesta a las declaraciones emitidas en julio por el secretario del DHS, Markwayne Mullin, sobre intensificar las redadas y deportaciones. En una nota adjunta a los archivos, DDoSecrets justificó la divulgación señalando que, dado que el Gobierno posee la información de los ciudadanos, resulta justo que el público conozca la de los funcionarios.
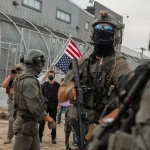
La publicación ha reavivado un intenso debate nacional. Durante los operativos migratorios recientes, numerosos agentes de ICE han utilizado pasamontañas y cubrebocas para ocultar su rostro, una medida que el Gobierno defiende para proteger a los oficiales y a sus familias frente a amenazas, acoso o represalias. Por su parte, organizaciones defensoras de los derechos civiles sostienen que conocer la estructura interna de la agencia facilita la fiscalización pública y la investigación de posibles abusos de autoridad.

Investigación en curso y riesgos de seguridad
Los autores del robo afirmaron haber extraído la información a través de un directorio de inicio de sesión único de la empresa Okta utilizado por el DHS. Sin embargo, Okta negó que su plataforma haya sido vulnerada y aseguró no tener evidencia de intrusión en sus sistemas, por lo que la vía exacta de acceso sigue bajo investigación.
El DHS confirmó estar al tanto de la brecha de seguridad e inició acciones inmediatas para proteger a su personal, incluyendo solicitudes legales a través de la firma ZeroFox para dar de baja un portal web de búsqueda creado por la investigadora Maia Arson Crimew. Especialistas en ciberseguridad advierten que la combinación de correos laborales, cargos exactos y programas internos expone a miles de empleados federales a campañas de suplantación de identidad (phishing) altamente dirigidas.